Fünf Signer und eine App
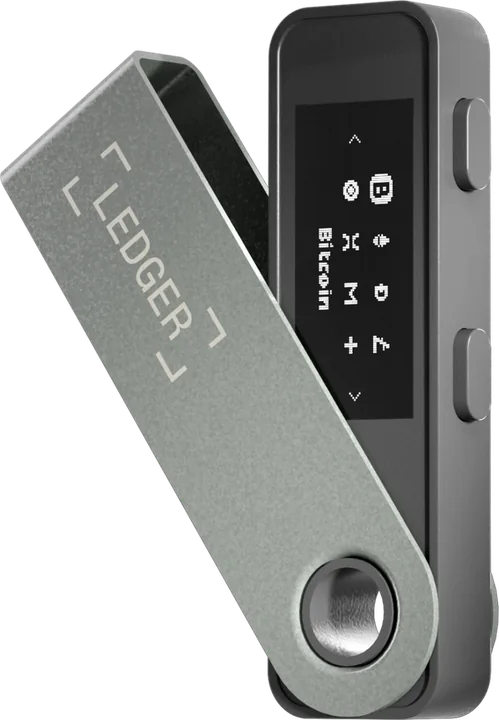
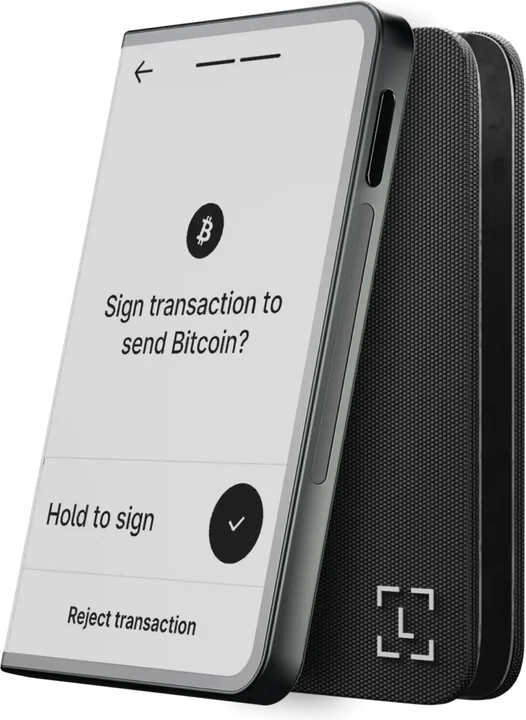
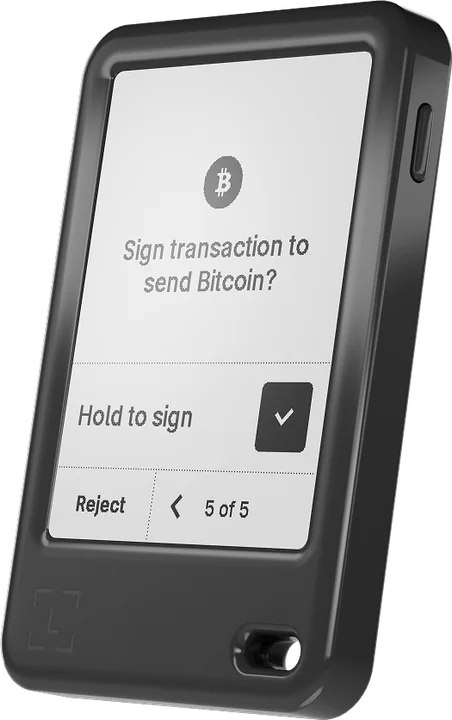
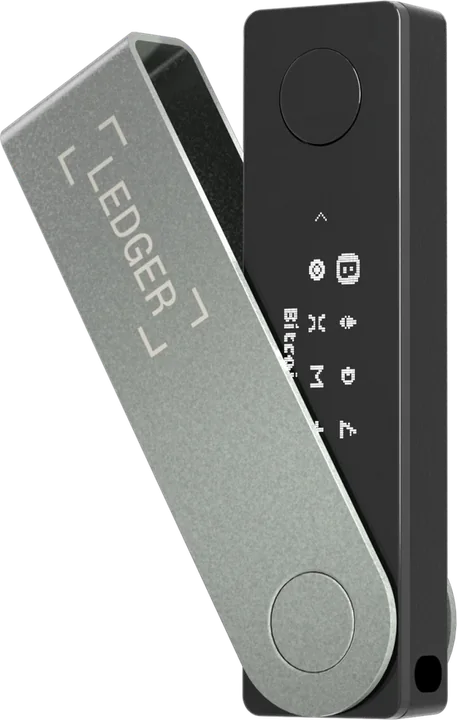
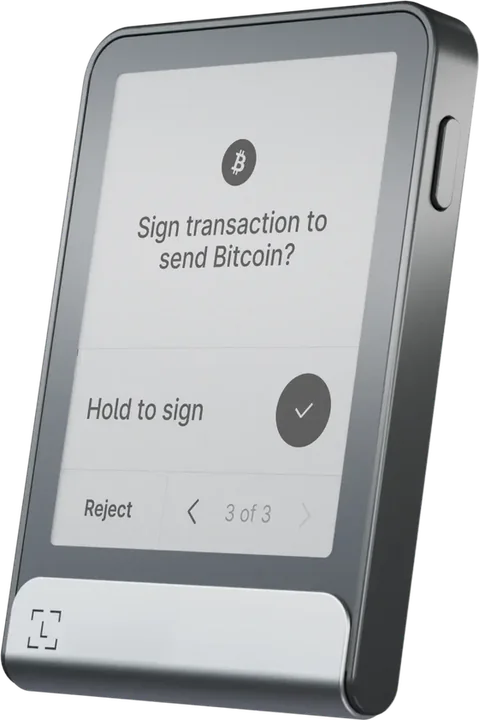
Die Ledger SAS mit Sitz in Paris nennt ihre Hardware-Wallets Signer. Das Gerät enthält nie deine Coins, die bleiben auf ihrer Blockchain; es enthält die Schlüssel und signiert Transaktionen, sobald du sie bestätigst.
Alle fünf arbeiten mit Ledger Wallet zusammen, der kostenlosen App für Desktop und Smartphone, die im Oktober 2025 Ledger Live abgelöst hat. Sie ist in elf Sprachen verfügbar.
So schützt Ledger deine Schlüssel
Die Schlüssel werden auf einem Secure Element erzeugt und gespeichert, einem Chip, der gegen Auslesen und Manipulation gebaut ist. Weil die Bestätigung auf dem Gerät passiert, kann Schadsoftware auf deinem Laptop zwar eine Transaktion vorschlagen, aber keine bestätigen.
Die App ist Open Source unter der MIT-Lizenz, ebenso die Coin-Apps auf dem Gerät. Die unterste Schicht, die direkt mit dem Chip von STMicroelectronics spricht, bleibt geschlossen; laut Ledger verhindert der Vertrag mit dem Chiphersteller eine Veröffentlichung, und stattdessen prüft ein externes Labor jede Version des Betriebssystems.
Eine Chronik der Vorfälle
- 2020, Kundendaten. Die E-Commerce- und Marketing-Datenbank von Ledger wurde gestohlen und im Dezember in einem Forum veröffentlicht: über eine Million E-Mail-Adressen, dazu Namen, Postanschriften und Telefonnummern von rund 272.000 Kunden. Gelder und Geräte waren nicht betroffen, doch das Leck nährt bis heute Phishing per Brief, SMS und E-Mail.
- 2023, Ledger Recover. Pläne, eine verschlüsselte Kopie der Wiederherstellungsphrase bei externen Firmen zu speichern, lösten heftige Kritik von Nutzern aus, die erwartet hatten, dass Schlüssel das Gerät nie verlassen. Ledger stoppte den Start und brachte Recover später als kostenpflichtiges Abo heraus, das du selbst aktivieren musst.
- 2023, Connect Kit. Über das npm-Konto eines ehemaligen Mitarbeiters, der Opfer von Phishing geworden war, wurde die Bibliothek manipuliert, mit der Websites mit Ledger-Geräten kommunizieren. Wer die gefälschten Transaktionen bestätigte, verlor insgesamt rund 600.000 $; Ledger sagte eine Erstattung zu. Die Geräte selbst wurden nicht geknackt.
- 2026, CryptoBilis (laufend). Ledger untersucht geleerte Wallets von Käufern bei CryptoBilis, einem autorisierten Händler in Südostasien, und bestätigte am 10. Oktober ein nicht autorisiertes Hardware-Implantat im Gerät eines Opfers. Laut Ledger gibt es keine Hinweise darauf, dass die eigenen Systeme kompromittiert wurden; die in der Presse genannten Verlustzahlen hat Ledger nicht bestätigt. Wer kürzlich bei CryptoBilis gekauft hat, soll seine Coins auf ein neues Gerät mit neuer Wiederherstellungsphrase verschieben.
Kosten und Coins
Neben dem einmaligen Gerätepreis zahlst du Netzwerkgebühren und, wenn du dich für Recover entscheidest, eine Monatsgebühr. Am 26. Oktober 2026 kostete im Ledger-Shop (öffnet in einem neuen Tab) die Nano S Plus 59 €, die Nano X 99 €, die Nano Gen5 179 €, die Flex 249 € und die Stax 399 €. Ledger hat häufig Aktionen, entscheidend ist also die Summe im Warenkorb.
Laut Ledger funktioniert jeder Coin mit eigener Seite auf dieser Website in Ledger Wallet ohne App eines Drittanbieters, von Bitcoin und Cardano bis Sui und Hedera. Chainlink und Uniswap sind ERC-20-Token und liegen deshalb unter deinem Ethereum-Konto, das etwas ETH für Gas braucht. HYPE erscheint nur auf HyperEVM; ein Guthaben auf HyperCore, der Handelsebene von Hyperliquid, wird als null angezeigt.
Der Kaufen-Bildschirm übergibt den Kauf an einen separaten Anbieter wie MoonPay, Transak oder Revolut, der die Gebühr festlegt und deine Identität prüft; Ledger selbst berechnet laut eigener Aussage nichts. Unser Vergleich deckt den anderen Weg ab: auf einer MiCA-lizenzierten Börse kaufen und auf das Gerät auszahlen.
Von einer europäischen Börse auszahlen
Öffne in Ledger Wallet Empfangen, lass dir die Adresse auf dem Gerät anzeigen und vergleiche jedes Zeichen mit dem, was du in die Börse einfügst. Nur die ersten und letzten Zeichen abzugleichen ist laut Ledger genau das, worauf Betrug mit Address Poisoning setzt.
Wegen der Travel Rule der EU (Geldtransferverordnung) will die Börse ab einer Auszahlung von mehr als 1.000 € einen Nachweis, dass die Adresse dir gehört. Die Hardware-Wallet-Option von Bitpanda leitet dich dafür in die App weiter, am besten am Desktop. Kraken akzeptiert eine Signatur aus EVM-Wallets, einen kleinen Satoshi-Test oder eine Selbsterklärung. Beim Signieren werden keine Gelder bewegt.
Coins auf eine Ledger zu verschieben versteckt sie nicht vor dem Finanzamt. Nach DAC8 meldet eine in der EU lizenzierte Plattform den Gesamtwert, den du an selbst verwahrte Adressen gesendet hast, pro Kryptowert an die Behörde in deinem Wohnsitzland.
Gewohnheiten, auf die es bei einer Ledger ankommt
- Bewahre die Wiederherstellungsphrase auf Papier oder Metall auf und tippe sie nirgendwo sonst ein. Ledger ruft Kunden nie an und schreibt ihnen keine SMS oder Nachrichten, um danach zu fragen.
- Installiere Ledger Wallet über ledger.com statt über ein Suchergebnis oder eine Anzeige, und ignoriere unerwartete Pakete, die angeblich Ersatzgeräte enthalten.
- Ein echtes Gerät kommt nie mit bereits eingerichteter Phrase oder PIN. Der Genuine Check von Ledger prüft den Chip, kann aber nach Ledgers eigener Aussage keine physischen Veränderungen an der Hardware erkennen.
Du vergleichst Marken? Sieh dir Trezor vs. Ledger, unseren Trezor-Test oder unsere Auswahl der besten Hardware-Wallet für jeden Bedarf an.


 BTC
 ETH
 SOL
 XRP
 ADA
 DOGE
 SHIB
 LTC
 LINK
 DOT
 AVAX
 BNB
 TRX
 HYPE
 XLM
 NEAR
 BCH
 UNI
 SUI
 HBAR
 PEPE
 USDC
 EURC
 BONK
 FLOKI
 TRUMP
 PENGU
 ENA
 AAVE
 ONDO
 ETC
 ALGO
 Trezor
 MetaMask
 Phantom
 Trust Wallet